11월 윈도 보안 업데이트 1,235건과 NTLM 해시 유출 이야기
쉽게 읽는 IT5분 분량
이번 달 마이크로소프트 보안 업데이트가 왜 역대급 규모인지, 그리고 아웃룩 제로데이에 등장한 NTLM이 무엇인지 쉽게 풀어 설명합니다.
이번 달 마이크로소프트의 정기 보안 업데이트(패치 화요일)가 역대 최대 규모로 나왔다는 소식이 있었습니다. 수정된 취약점이 1,235건이고, 그중 하나는 이미 공격에 쓰이고 있던 아웃룩 취약점이라고 합니다. 이 글에서는 숫자가 무엇을 뜻하는지, 그리고 이 취약점에 등장하는 NTLM이라는 낡은 인증 방식이 무엇인지 개발자가 아니어도 읽을 수 있게 정리합니다. 사실 관계는 보안 매체 BleepingComputer의 보도를 기준으로 했습니다.
패치 화요일과 1,235건이라는 숫자
마이크로소프트는 매달 둘째 화요일 무렵에 보안 업데이트를 한꺼번에 내놓습니다. 이를 흔히 패치 화요일이라고 부릅니다. 수리 기사가 정해진 날 한꺼번에 방문해 건물의 문제를 고쳐 주는 날이라고 생각하면 이해하기 쉽습니다.
BleepingComputer의 집계로는 이번 달에 고친 취약점이 1,235건이고, 이 가운데 약 639건이 윈도 및 관련 구성 요소에 속합니다. 이 집계에는 이달 초에 따로 고친 108건은 들어 있지 않습니다. 심각도가 '치명적'인 항목은 66건이었고, 그중 48건이 원격 코드 실행에 해당합니다. 같은 기사에 따르면 직전 달인 10월에도 1,411건이라는 기록적인 숫자가 나왔습니다.
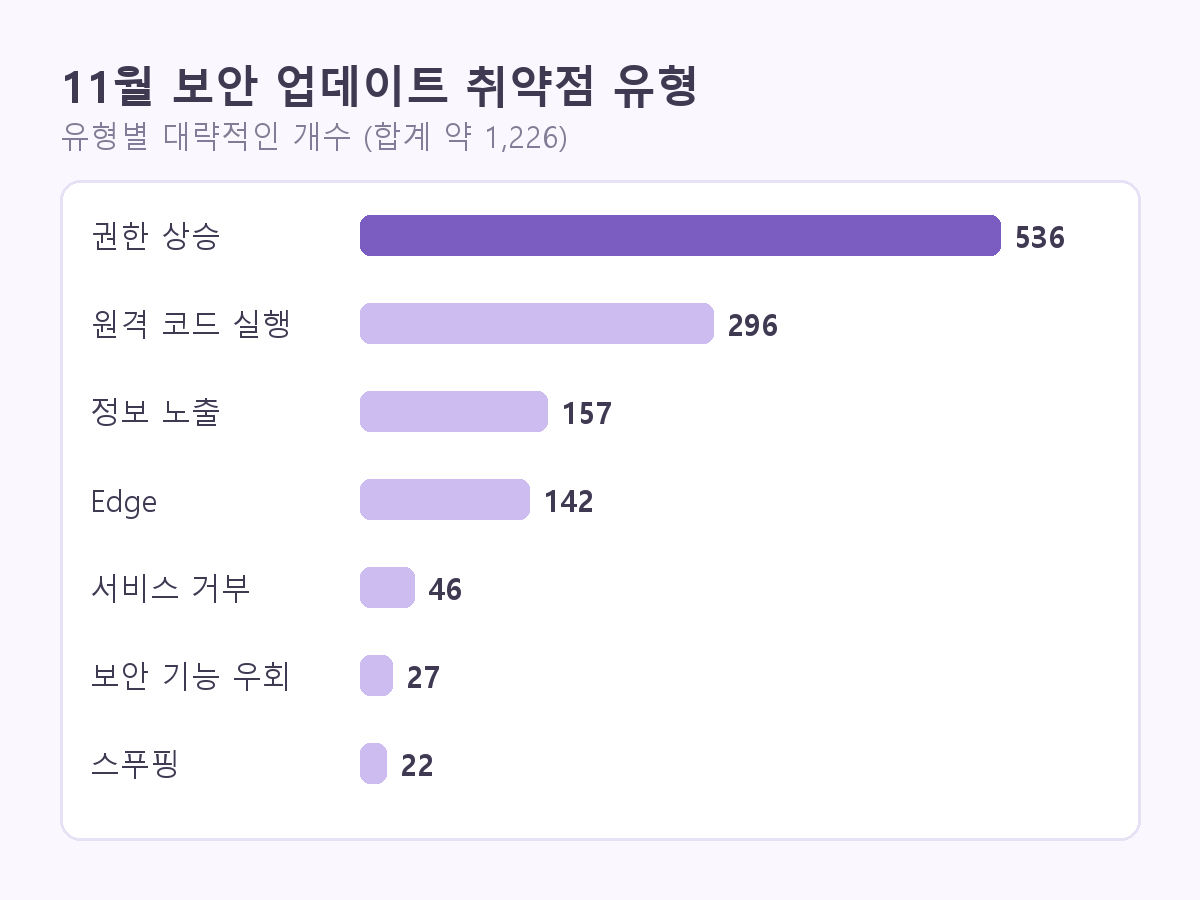
그림에서 보듯 가장 많은 유형은 권한 상승입니다. 일반 사용자 권한으로 들어온 공격자가 더 높은 권한을 얻게 해 주는 종류의 취약점입니다. 숫자가 이렇게 커진 이유에 대해 기사는 마이크로소프트가 AI를 이용해 취약점을 찾고 고치는 일을 계속하고 있다고만 언급할 뿐, 자세한 설명은 하지 않습니다. 따라서 이유를 단정하기는 어렵습니다. 다만 숫자가 크다고 해서 곧바로 내 컴퓨터가 위험하다는 뜻은 아니고, 발견되어 고쳐지는 건수가 많아졌다는 뜻으로 읽는 편이 정확합니다.
이번 달의 주인공, 아웃룩 제로데이
제로데이는 제조사가 패치를 내놓기 전부터 이미 공격에 악용되던 취약점을 말합니다. 대응할 시간이 '0일'이었다는 뜻입니다. 이번 달 패치 화요일에서 실제 공격에 쓰인 것으로 확인된 제로데이는 마이크로소프트 아웃룩의 스푸핑 취약점 한 건입니다.
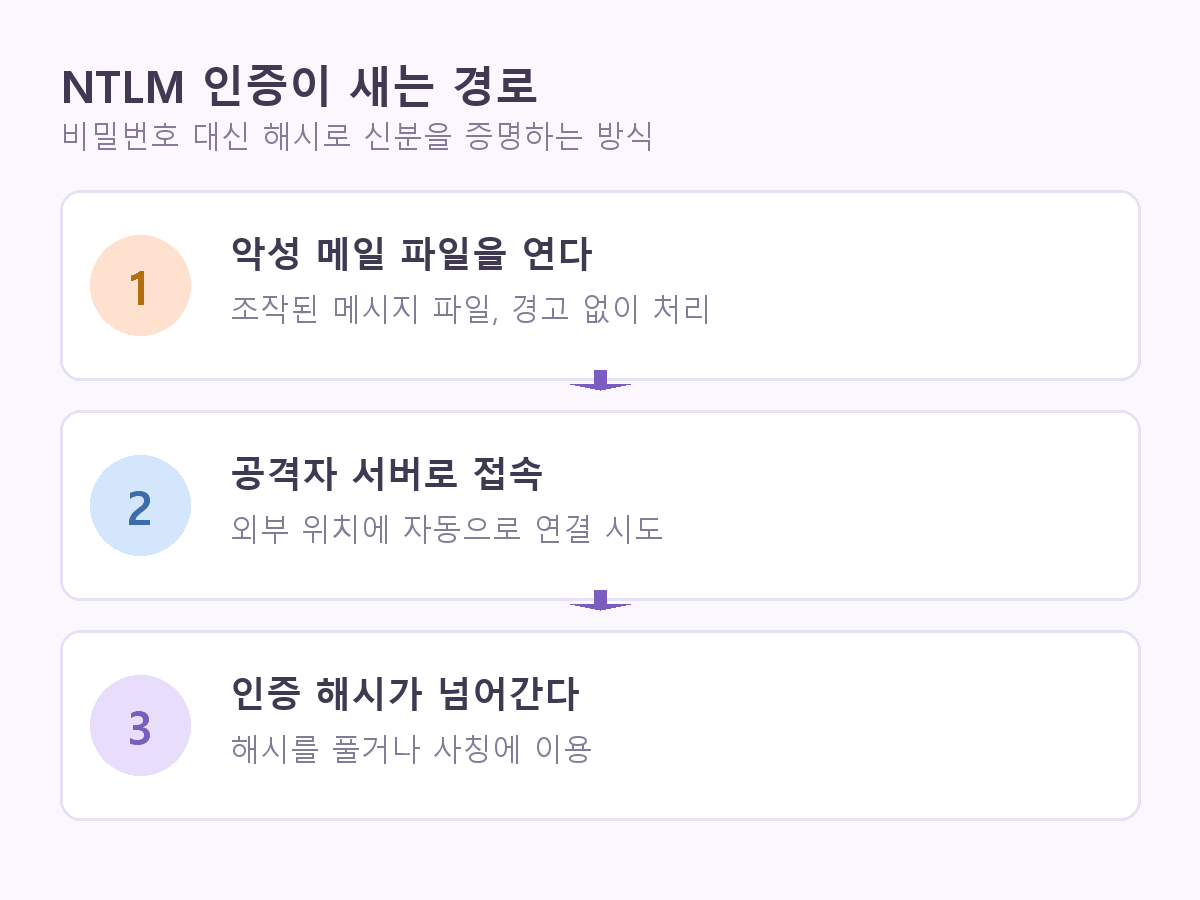
기사의 설명을 풀어 쓰면 이렇습니다. 공격자가 특별히 조작한 메시지 파일을 사용자가 열면, 아웃룩이 외부 콘텐츠를 불러올 때 보여야 할 경고 없이 공격자가 정한 네트워크 위치로 접속해 버립니다. 이 과정에서 사용자의 NTLM 인증 해시가 상대에게 넘어갈 수 있습니다. 공격이 성립하려면 네트워크 연결과 사용자의 조작이 필요하다고 합니다. 이 취약점의 식별 번호는 기사에 적힌 것을 제가 다른 곳에서 교차 확인하지 못해서 이 글에는 적지 않았습니다. 정확한 번호는 마이크로소프트 보안 업데이트 안내에서 확인하시기 바랍니다.
NTLM은 무엇이고 해시가 새면 왜 문제인가
NTLM은 윈도에서 오래전부터 써 온 인증 방식입니다. 서버가 "이 문제를 풀어 보세요"라고 임의의 값을 내밀면, 컴퓨터가 비밀번호에서 만든 값(해시)으로 답을 계산해 보내는 구조입니다. 비밀번호 자체를 네트워크로 보내지는 않지만, 해시가 신분증 역할을 합니다. 비유하자면 금고 열쇠를 건네는 대신 열쇠 모양에서 뽑아낸 도장을 건네는 셈인데, 그 도장이 남의 손에 넘어가면 문제가 됩니다.
기사에 따르면 유출된 해시는 두 가지로 악용될 수 있습니다. 하나는 공격자가 자기 컴퓨터에서 해시를 풀어 원래 비밀번호를 알아내는 것이고, 다른 하나는 해시를 이용해 그 사용자인 척 다른 서버에 접속하는 것입니다.
마이크로소프트도 NTLM을 걷어내는 중
NTLM이 이런 사고의 단골이다 보니 마이크로소프트도 단계적으로 줄여 가는 계획을 밝혔습니다. IT 매체 Petri가 정리한 내용으로는 세 단계입니다. 먼저 어디서 NTLM이 아직 쓰이는지 알 수 있게 감사 기능을 강화하고, 그다음 NTLM으로 대신하던 상황을 처리할 새 기능(Local KDC, IAKerb)을 추가합니다. 마지막으로 앞으로 나올 윈도 버전에서 NTLM을 기본적으로 끄되, 관리자가 정책으로 다시 켤 수는 있게 합니다. 기사는 마지막 단계의 구체적인 버전이나 날짜는 밝히지 않았다고 되어 있습니다.
일반 사용자가 할 수 있는 일
기사 자체가 따로 권고 사항을 나열하지는 않았지만, 정리하면 할 일은 단순합니다.
- 윈도와 오피스 업데이트를 미루지 않고 설치합니다. 이미 악용된 취약점이 포함된 달이라 특히 그렇습니다.
- 출처가 불분명한 메일의 첨부 파일은 열지 않습니다.
- 회사 컴퓨터라면 업데이트 시점은 IT 담당 부서의 안내를 따릅니다.
숫자가 커 보여도 결국 핵심은 "고쳐진 것을 제때 적용한다"는 평범한 원칙입니다. 그리고 NTLM처럼 오래된 방식이 빠지고 있다는 점은 장기적으로 이런 유형의 사고가 줄어들 수 있다는 신호로 볼 수 있습니다.
참고한 자료
- #보안업데이트
- #패치 화요일
- #NTLM
- #아웃룩
- #제로데이
- #윈도