양자컴퓨터 시대의 암호, 왜 지금부터 바꾸라고 할까
쉽게 읽는 IT6분 분량
양자컴퓨터가 아직 없는데도 각국 기관과 기업이 암호 전환을 서두르는 이유를, 지금 훔치고 나중에 푸는 공격과 공개된 일정표로 쉽게 풀어 봅니다.
최근 몇 달 사이 "양자컴퓨터에 대비해 암호를 바꾸라"는 발표가 이어졌습니다. 9월에는 G7 사이버 보안 실무그룹이, 10월 말에는 미국 NIST가 전환 일정을 밝혔습니다. 이 글에서는 양자컴퓨터가 아직 일상에 없는데도 왜 지금 준비를 말하는지, 그리고 우리가 알아 둘 것은 무엇인지 정리합니다.
무엇이 위험하다는 걸까
인터넷에서 주고받는 정보는 대부분 암호로 보호됩니다. 로그인할 때 주소창의 자물쇠 표시가 그 예입니다. 이 보호의 한 축이 공개키 암호입니다. 처음 만난 두 컴퓨터가 안전하게 비밀 열쇠를 나누도록 해 주는 기술입니다.
공개키 암호는 "계산은 쉽지만 거꾸로 되돌리기는 사실상 불가능한 문제"에 기대고 있습니다. 비유하자면 두 색의 물감을 섞기는 쉬워도, 섞인 색에서 원래 물감을 가려내기는 어려운 것과 같습니다. 문제는 충분히 강력한 양자컴퓨터가 이 방식 가운데 널리 쓰이는 종류를 풀 수 있다고 알려져 있다는 점입니다. Help Net Security가 전한 NIST 보고서도 같은 위험을 이유로 듭니다. 충분히 강한 양자컴퓨터가 지금 널리 쓰이는 방법의 기밀성과 진위 확인을 깰 수 있다는 것입니다.
지금 당장 그런 컴퓨터가 있다는 뜻은 아닙니다. 언제 나올지는 아무도 정확히 모릅니다. 그런데도 서두르는 데는 이유가 있습니다.
지금 훔치고 나중에 푸는 공격
핵심 이유는 영어로 "harvest now, decrypt later"라고 부르는 방식입니다. 공격자가 오늘 암호화된 통신이나 파일을 복사해 보관해 두었다가, 양자컴퓨터가 쓸 만해지면 그때 풀어 보는 것입니다. 지금은 읽을 수 없어도 상관없습니다.
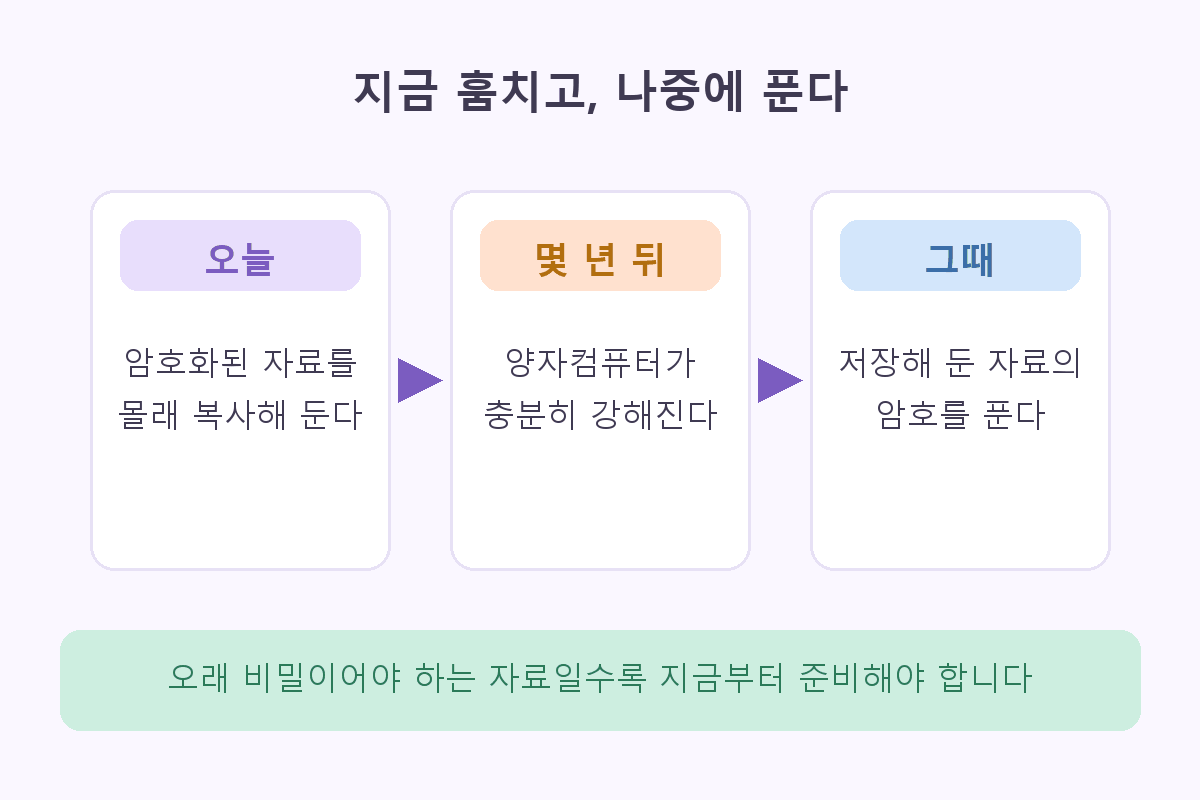
G7 실무그룹의 안내와 NIST 보고서는 이 위험이 특히 오랫동안 비밀이어야 하는 정보에 크다고 설명합니다. 며칠 뒤면 의미가 사라지는 정보라면 걱정이 덜하지만, 의료 기록이나 국가 기밀처럼 수십 년 지켜야 하는 자료는 사정이 다릅니다. 해킹은 오늘 일어나는데 피해는 먼 훗날 드러날 수 있기 때문입니다.
또 하나는 전환에 걸리는 시간입니다. NIST 보고서를 소개한 기사에 따르면 지난 암호 전환은 10~20년이 걸렸습니다. 암호는 브라우저와 서버뿐 아니라 VPN, 인증 체계, 장비 펌웨어 곳곳에 박혀 있어서 하루아침에 바꿀 수 없습니다.
양자내성암호란
이 위험에 맞서 나온 것이 양자내성암호(PQC)입니다. 양자컴퓨터로도 풀기 어렵다고 여겨지는 다른 수학 문제에 기반한 암호입니다. 전용 양자 장비가 필요한 것이 아니라, 지금의 일반 컴퓨터에서 돌아가는 새로운 알고리즘입니다.
표준은 이미 나와 있습니다. NIST는 2024년 8월에 PQC 표준을 발표했고, 영국 NCSC는 그중 ML-KEM, ML-DSA, SLH-DSA 세 가지를 소개했습니다. 이름이 낯설지만 역할은 단순합니다. ML-KEM은 비밀 열쇠를 안전하게 나누는 데, ML-DSA와 SLH-DSA는 디지털 서명에 쓰이는 방식입니다.
정해진 일정표
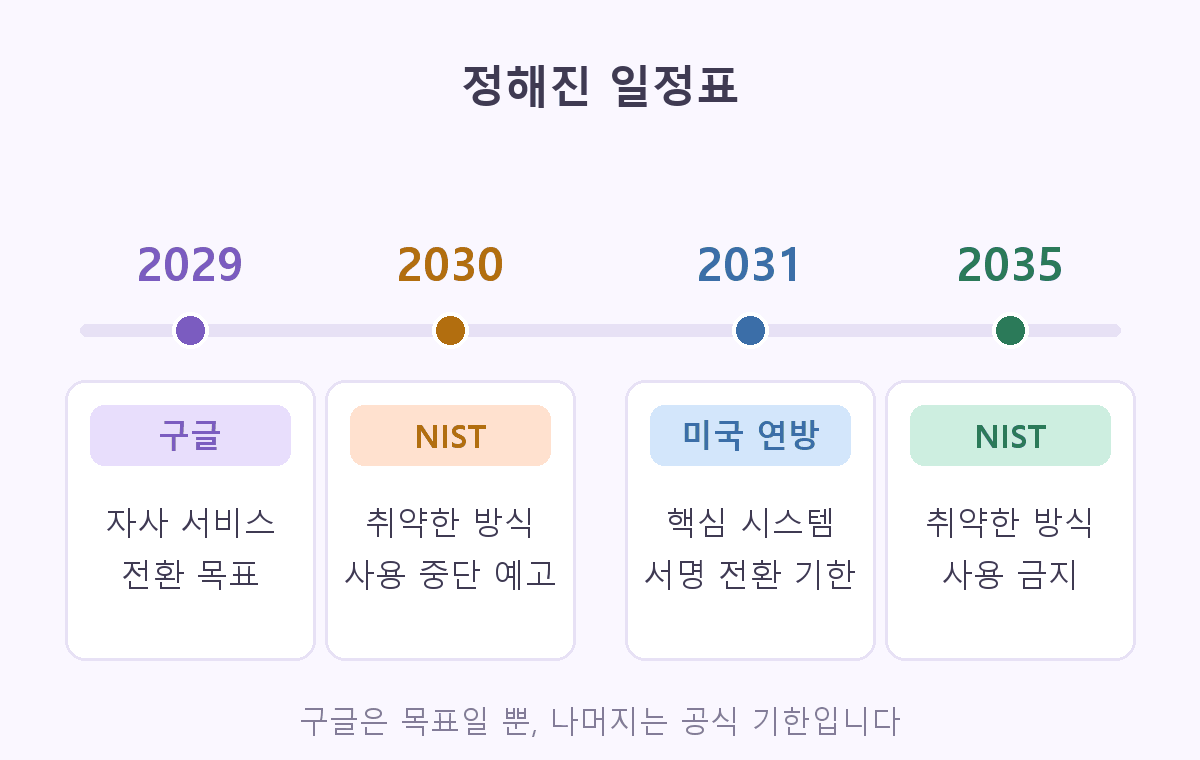
NIST는 10월 말 공개한 전환 로드맵에서 양자에 취약한 공개키 암호를 2030년 이후 사용 중단 대상으로 두고, 2035년 이후에는 표준과 지침에서 금지하겠다고 밝혔습니다. 중단 대상이 된 방식도 한동안 쓸 수는 있지만, 쓰는 쪽이 위험을 직접 평가해야 합니다. 우선순위가 높은 미국 연방 시스템에는 더 이른 기한이 있습니다. 양자내성 키 교환은 2030년 12월 31일까지, 양자내성 서명은 2031년 12월 31일까지입니다.
민간에서는 구글이 올해 3월 자사 시스템과 서비스의 PQC 전환 목표를 2029년으로 잡았다고 보도되었습니다. 이 날짜는 구글이 스스로 세운 목표이며, 어떤 기술적 사건에 묶인 보증은 아니라는 설명이 붙어 있습니다.
일반 사용자와 개발자는 무엇을 하면 될까
일반 사용자가 직접 암호를 바꿀 일은 거의 없습니다. 브라우저, 운영체제, 앱을 최신 상태로 유지하면 전환은 제품 쪽에서 이루어집니다. 사용자가 할 일은 업데이트를 미루지 않는 정도입니다.
서비스를 운영하거나 개발하는 쪽에는 G7 실무그룹이 구체적인 순서를 제시했습니다.
- 목록 만들기: 시스템, 네트워크 프로토콜, 클라우드, 소프트웨어, 공급업체에 걸쳐 어디에 어떤 암호를 쓰는지 파악합니다.
- 우선순위 정하기: 오래 지켜야 하는 데이터와 교체 주기가 긴 장비부터 다룹니다.
- 바꾸기 쉽게 만들기: 알고리즘이 코드에 박혀 있지 않게 해서 나중에 교체할 수 있게 합니다. 이를 암호 민첩성이라고 부릅니다.
- 시험해 보기: 성능, 인증서, 호환성을 운영 전에 확인합니다.
저는 이 가운데 첫 번째가 가장 현실적인 출발점이라고 봅니다. 어디에 쓰는지 모르면 무엇을 바꿔야 할지도 모르기 때문입니다.
정리
양자컴퓨터가 당장 암호를 깨는 것은 아닙니다. 다만 오늘 수집된 데이터가 훗날 읽힐 수 있고, 전환에는 오랜 시간이 걸리기 때문에 일정표가 미리 만들어지고 있습니다. 표준은 나와 있고, 기한은 2030년대 초반을 가리킵니다. 일반 사용자는 업데이트를 챙기면 되고, 운영하는 쪽은 암호 사용 현황을 파악하는 것부터 시작하면 됩니다.
참고한 자료
- NIST starts the countdown to retire quantum-vulnerable encryption (Help Net Security)
- G7 Urges Organizations to Start Post-Quantum Migration Now (eSecurity Planet)
- Google Shortens Timeline for Quantum-Safe Encryption Transition (The Quantum Insider)
- Post-quantum cryptography: what comes next? (영국 NCSC)
- #양자내성암호
- #PQC
- #암호
- #NIST
- #보안
- #양자컴퓨터